


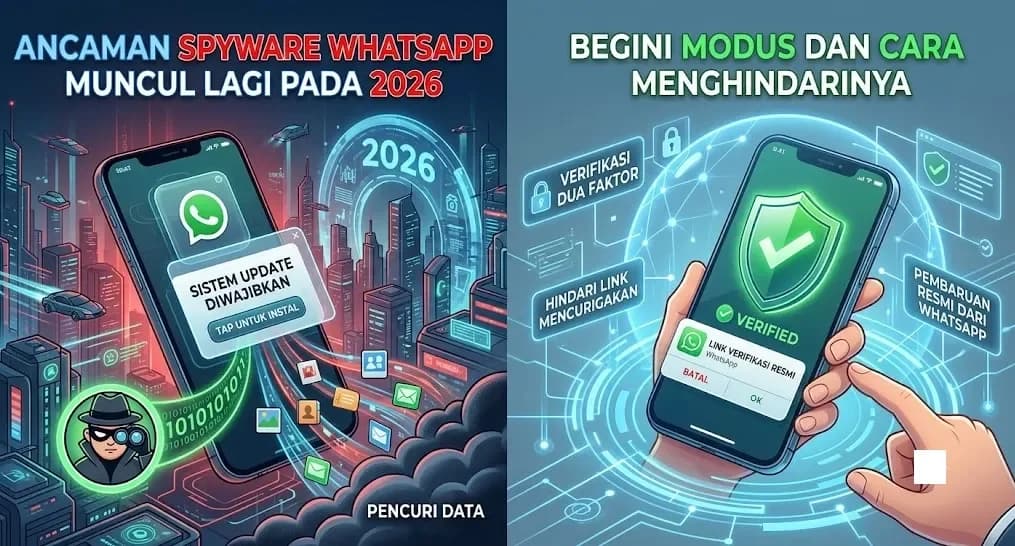
Serangan Spyware Lewat WhatsApp Muncul Lagi, Ini Modus dan Cara Menghindarinya

Oleh
Reading Comfort
adjust the font size
INTARTA.com - WhatsApp kembali memperingatkan pengguna mengenai ancaman siber yang menyasar aplikasi perpesanan tersebut. Pada Juni 2026, Meta selaku induk perusahaan WhatsApp mengungkap telah mendeteksi dan menggagalkan serangkaian serangan spear phishing yang diduga berkaitan dengan perusahaan spyware NSO Group.
Pengungkapan ini menjadi perkembangan terbaru dalam sengketa panjang antara Meta dan NSO Group yang telah berlangsung selama beberapa tahun. Meta menilai serangan tersebut melanggar putusan pengadilan yang sebelumnya melarang NSO menargetkan WhatsApp maupun para penggunanya.
Baca Juga:Pengadilan Larang Raksasa Medsos Pakai Konten Pers untuk Latih AI, Denda Miliaran per HariModus Serangan Berubah, Tak Lagi Mengandalkan Celah Panggilan
Berbeda dengan insiden yang mencuat pada 2019, ketika pelaku mengeksploitasi celah pada fitur panggilan WhatsApp untuk memasang spyware tanpa disadari korban, pola serangan pada 2026 disebut telah berubah. Meta menjelaskan pelaku kini menggunakan teknik spear phishing, yakni mengirimkan tautan berbahaya kepada target tertentu melalui rekayasa sosial. Apabila korban mengeklik tautan tersebut, perangkat berpotensi diarahkan ke situs eksternal yang digunakan untuk menyebarkan spyware.
Menurut Meta, perusahaan juga menemukan akun dan grup uji coba yang diduga digunakan dalam persiapan serangan sebelum akhirnya diblokir.
Baca Juga:Tanpa Disadari, Isi Ponsel Bisa Disadap Lewat Jaringan OperatorHanya Menargetkan Korban Tertentu
Meta menegaskan kampanye tersebut bukan serangan massal terhadap seluruh pengguna WhatsApp. Berdasarkan hasil investigasi internal, sasaran utama merupakan sejumlah kecil individu yang dipilih secara spesifik. Laporan media internasional menyebut target berada di wilayah Yordania dan Lebanon, meski Meta tidak mengungkap identitas para korban demi alasan keamanan.
Model serangan seperti ini berbeda dengan malware yang menyebar secara luas karena pelaku terlebih dahulu menentukan target yang dianggap memiliki nilai informasi tinggi.
Apa Itu Spyware Pegasus
Nama NSO Group kerap dikaitkan dengan Pegasus, perangkat lunak mata-mata yang dirancang untuk mengambil alih fungsi ponsel setelah berhasil menginfeksi perangkat. Apabila berhasil dipasang, spyware semacam ini berpotensi mengakses berbagai data yang tersimpan di perangkat, termasuk pesan, foto, lokasi, kontak, hingga mikrofon dan kamera, bergantung pada tingkat akses yang berhasil diperoleh.
Pegasus sendiri selama beberapa tahun terakhir menjadi sorotan berbagai lembaga keamanan siber dan organisasi hak asasi manusia karena diduga digunakan terhadap jurnalis, aktivis, pejabat, hingga tokoh masyarakat di sejumlah negara.
Langkah Hukum dan Cara Melindungi Akun
Selain menghentikan serangan, Meta juga mengambil langkah hukum lanjutan terhadap NSO Group. Perusahaan meminta pengadilan federal menyatakan NSO telah melanggar perintah permanen yang sebelumnya melarang perusahaan tersebut menggunakan infrastruktur WhatsApp untuk melakukan serangan terhadap pengguna. Meta menyebut langkah hukum ini bertujuan memberikan efek jera terhadap perusahaan penyedia spyware komersial yang dinilai masih mencoba memanfaatkan layanan WhatsApp sebagai bagian dari operasi mereka. Sementara itu, NSO Group diketahui masih berupaya mengajukan banding atas putusan pengadilan tersebut.
Meskipun serangan terbaru menyasar kelompok pengguna tertentu, pakar keamanan siber tetap menyarankan seluruh pengguna meningkatkan kewaspadaan. Beberapa langkah yang dapat dilakukan antara lain memperbarui WhatsApp ke versi terbaru, memastikan sistem operasi selalu memperoleh pembaruan keamanan, tidak membuka tautan mencurigakan yang dikirim melalui pesan, mengaktifkan verifikasi dua langkah, dan menghindari pemasangan aplikasi dari sumber yang tidak resmi.
Pembaruan aplikasi dan sistem operasi menjadi salah satu langkah penting karena setiap versi terbaru umumnya membawa perbaikan terhadap celah keamanan yang telah ditemukan sebelumnya.
Kasus terbaru menunjukkan metode serangan terhadap aplikasi perpesanan terus mengalami perubahan. Jika sebelumnya pelaku memanfaatkan kerentanan teknis atau zero-click exploit, kini serangan lebih banyak mengandalkan manipulasi psikologis melalui rekayasa sosial agar korban secara sukarela membuka tautan berbahaya. Perubahan pola itu membuat edukasi pengguna menjadi sama pentingnya dengan peningkatan sistem keamanan aplikasi. Bagi pengguna umum, menjaga perangkat tetap diperbarui dan lebih berhati-hati terhadap pesan yang tidak dikenal menjadi langkah sederhana namun efektif untuk mengurangi risiko menjadi korban serangan siber.
Tambahkan Intarta Sebagai Sumber Utama di Google untuk Dapatkan Berita Eksklusif.
Topik
intarta
Berita & Media
Diskusi
Memuat…
Memuat komentar…
Berita Terkait
Pengadilan Larang Raksasa Medsos Pakai Konten Pers untuk Latih AI, Denda Miliaran per Hari
Tanpa Disadari, Isi Ponsel Bisa Disadap Lewat Jaringan Operator
Ketika Ponsel Pintar Bisa Disadap Tanpa Disadari
Petinggi Meta Pindah ke Startup AI dan Jadi Direktur Keuangan
Dari Barisan Depan ke Kursi Panas: Raksasa Teknologi Hadapi Era Pengawasan Ketat
Peringatan Serangan Palsu Mengguncang Aplikasi Siaga, Warga Diminta Tetap Tenang
Berita Terkini
Lihat Semua
Terancam Dideportasi, Dua Pria Ini Sebut Bakal Diperlakukan 'Seperti Budak'
Penembakan di Alun-Alun Bersejarah Tewaskan Enam Orang, Tiga Jenazah Lain Ditemukan di Rumah Pelaku